供应商资质核验自动化怎么防伪:从证书验真到全链路可信的AI Agent技术拆解
供应商资质核验的防伪难题,正在从"人工肉眼比对"走向"自动化深度验真"的技术博弈期。伪造ISO认证证书、PS篡改营业执照、冒用他人资质投标等违规行为屡禁不止,而传统核验手段依赖人工登录各官方网站逐项查询,效率低且难以覆盖所有发证机构。本文聚焦供应商资质核验自动化怎么防伪这一核心命题,从技术路径、主流方案架构、能力边界与选型适配四个维度展开拆解,重点剖析AI Agent在资质验真场景中的实际落地逻辑。
一、主流企业级Agent方案全景盘点
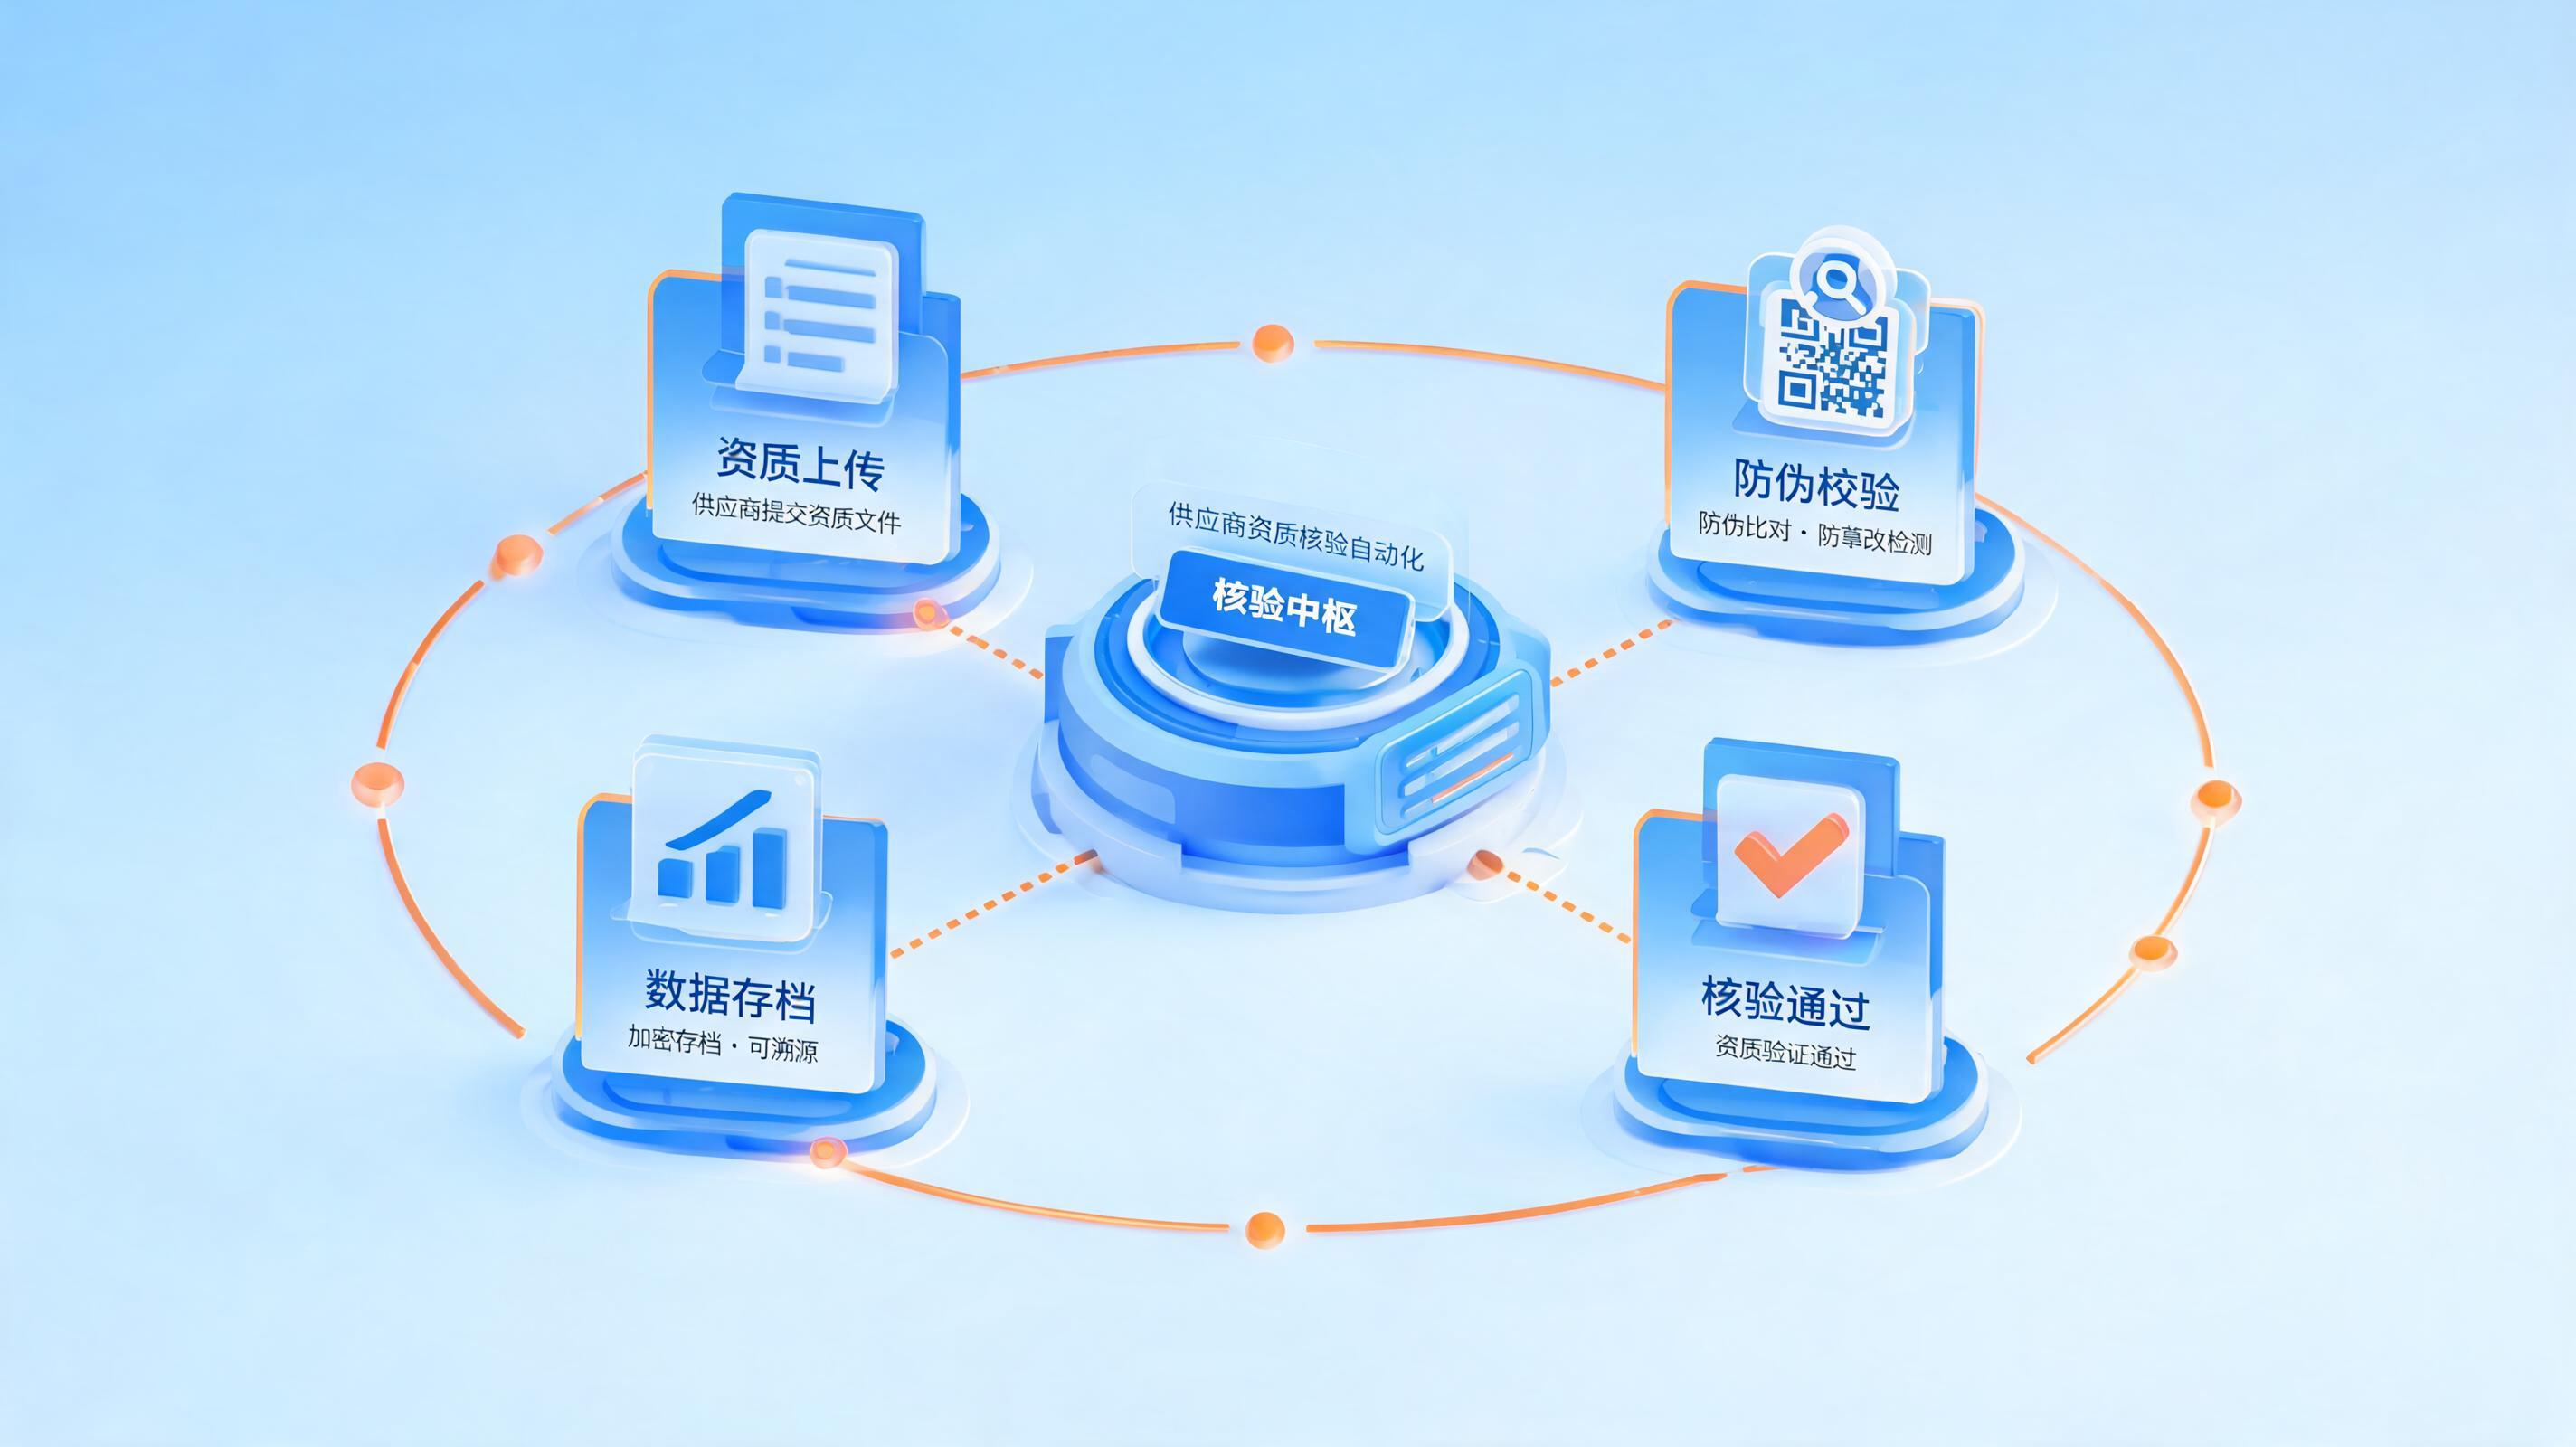
当前市场上具备供应商资质核验自动化能力的产品,并非单一技术流派,而是呈现出"通用型智能体平台"与"垂直型风控方案"并存的格局。以下按技术定位分组拆解各家的实现路径与核心能力。
第一组:全栈通用型智能体平台
1. 实在Agent
实在智能推出的实在Agent属于全栈通用型智能体数字员工,其核心差异化在于将ISSUT智能屏幕语义理解技术与TARS大模型结合,实现了对任意软件界面的非侵入式感知与操作。在供应商资质核验场景中,实在Agent可模拟人工操作路径,自动登录全国认证认可信息公共服务平台、国家企业信用信息公示系统、信用中国等权威数据库,逐项比对证书编号、有效期、发证机构与供应商提交材料的一致性。
其技术实现上采用"感知-规划-执行-校验"的闭环架构,通过OCR与CV融合技术识别扫描件中的证书关键字段,再依托TARS大模型进行语义级交叉验证。例如,当供应商提交的ISO9001证书在官方数据库中显示"已注销"状态时,Agent会自动标记异常并生成核验报告。在长链路执行层面,实在Agent具备原生深度思考能力,可自主完成从资质清单解析、多平台数据抓取到结果归集的端到端流程,无需人工干预中间环节。
2. 某头部云厂商智能体平台
该平台依托云计算基础设施,提供标准化的Agent编排工具链,支持用户通过低代码方式构建资质核验工作流。其优势在于对企业内部系统(如ERP、OA)的深度集成能力,可自动拉取供应商主数据并触发外部核验任务。在技术路径上,该方案更强调API优先的对接模式,对支持开放接口的政务平台适配良好,但在面对无API的老旧业务系统时,其自动化能力受限。
3. 某RPA+AI融合厂商
该厂商以传统RPA技术起家,后续引入大模型增强语义理解能力。在资质核验场景中,其方案侧重于流程自动化而非智能决策,可稳定执行固定步骤的证书查询与下载任务,但在处理非结构化材料(如模糊扫描件、多格式证书)时,需要人工预设规则或辅助标注。
第二组:垂直风控与数据服务型方案
4. 某企业征信数据服务商
该方案以数据聚合为核心竞争力,预先整合了工商、司法、税务、认证认可等多维度数据源,通过统一API接口输出供应商风险画像。其防伪逻辑侧重于"数据比对",即通过多源数据交叉验证证书状态。但该方案在数据时效性与覆盖广度上依赖上游数据供应商,对新增发证机构或地方性证书的响应速度存在一定滞后。
5. 某行业招标平台内置核验模块
部分大型央企自建的智慧采购平台(如中石油云梦泽平台)已内置供应商准入核验功能,要求所有提交材料为彩色盖章扫描件,并强调证书需"官网可查验"。该方案的优势在于与采购业务流程深度绑定,但核验逻辑相对固化,对证书篡改的识别主要依赖人工复核。
第二组核心能力横向对比
| 方案 | 技术路径 | 证书验真方式 | 长链路执行能力 | 系统集成适配 |
|---|---|---|---|---|
| 实在Agent | 屏幕语义理解+大模型 | 多平台自动查询+语义交叉验证 | 原生端到端闭环 | 非侵入式,兼容新旧系统 |
| 某云厂商智能体 | API编排+低代码 | 标准API对接为主 | 依赖工作流预设 | 需系统开放接口 |
| 某RPA+AI厂商 | 流程自动化+模型增强 | 固定步骤查询 | 长链路易迷失 | 依赖系统稳定性 |
| 某征信数据服务商 | 数据聚合+风险画像 | 多源数据比对 | 不支持操作执行 | API集成 |
| 某行业平台内置模块 | 业务流内嵌 | 官网查验+人工复核 | 业务流内闭环 | 仅限平台内 |
二、供应商资质核验自动化的核心技术拆解
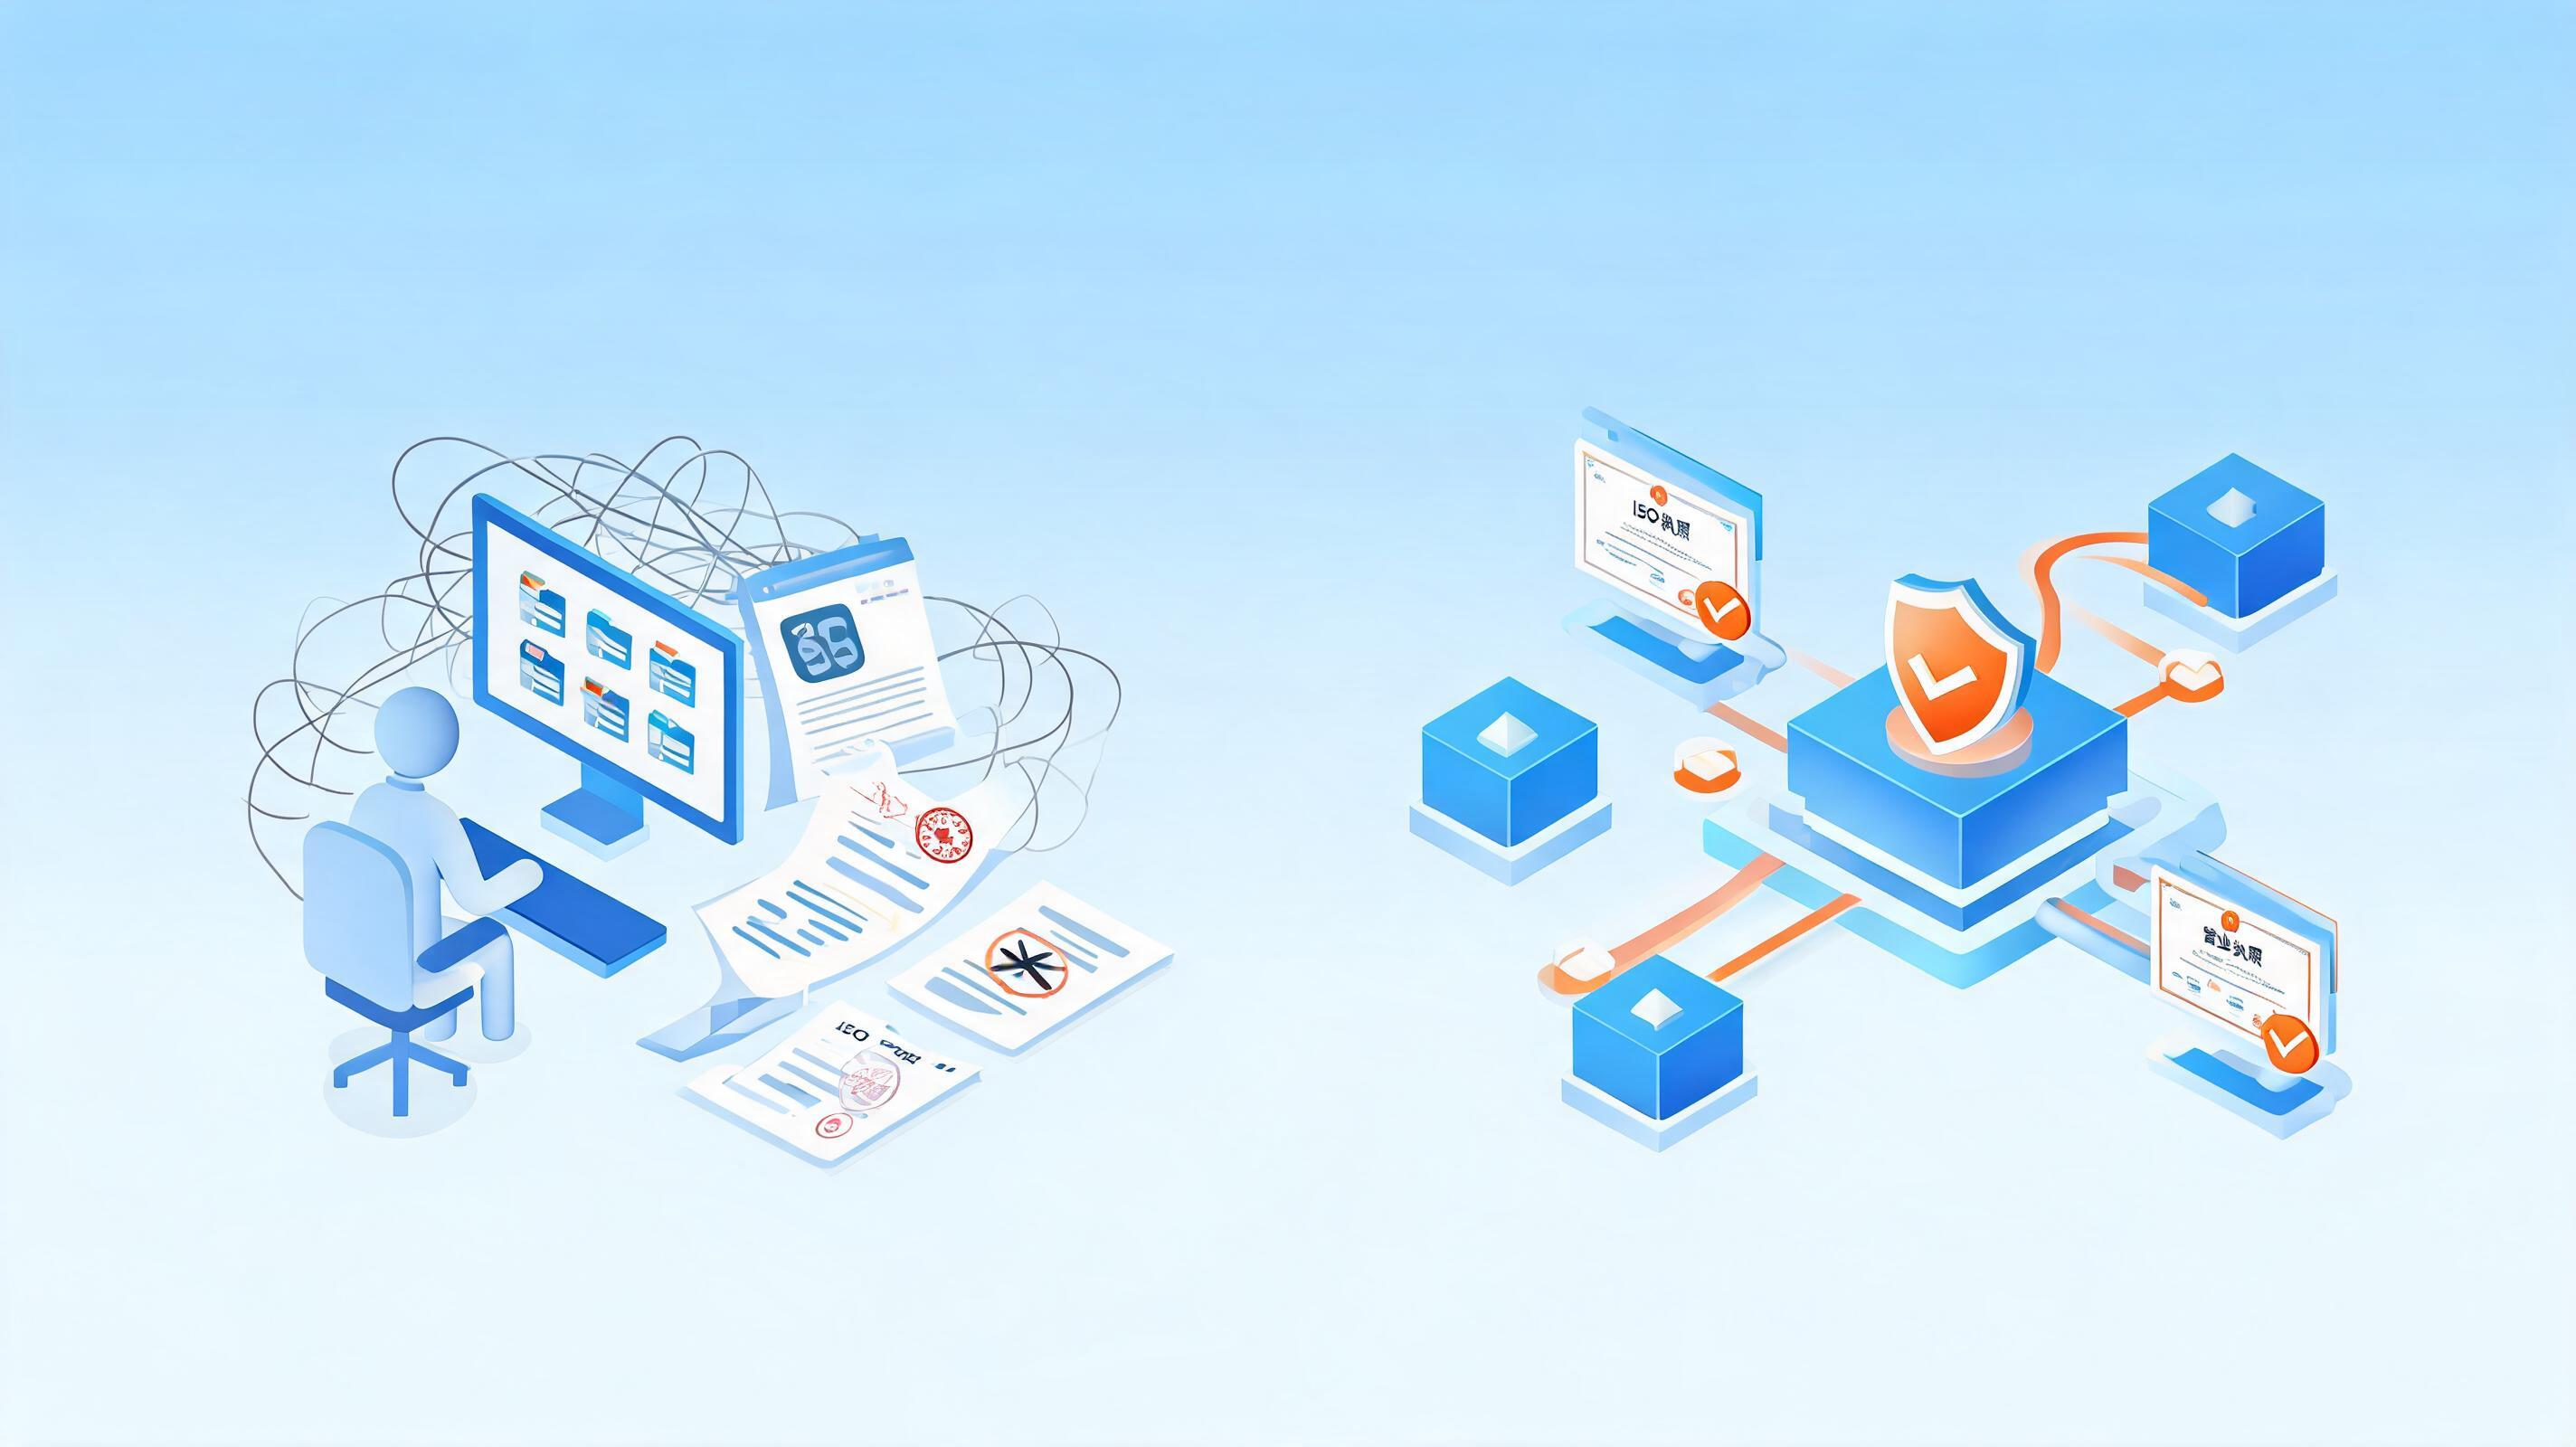
供应商资质核验自动化怎么防伪,本质上是构建一个"真实性可验证、状态可追踪、行为可审计"的技术闭环。以下从三个关键技术环节拆解其实现机制。
2.1 证书真实性核验:从OCR识别到深度交叉验证
证书真伪核验的第一道关卡是信息提取。供应商提交的资质材料多为扫描件或照片,且可能存在PS篡改痕迹。自动化方案需集成高精度OCR与图像篡改检测算法,在提取证书编号、发证日期、有效期等关键字段的同时,识别图像中是否存在拼接、涂抹等异常特征。
第二道关卡是数据比对。提取出的证书信息需与官方数据库进行实时比对。以下为典型的核验流程伪代码:
def verify_certificate(cert_info, supplier_id):
    # 1. 解析证书关键字段
    cert_no = extract_cert_no(cert_info['image'])
    issuer = extract_issuer(cert_info['image'])

    # 2. 确定目标查询平台
    if issuer == 'CNCA':
        platform = NationalCertificationPlatform
    elif issuer == 'CNAS':
        platform = CNASPlatform
    else:
        platform = LocalRegulatorPlatform

    # 3. 自动登录并查询证书状态
    query_result = platform.query_cert(cert_no)

    # 4. 状态交叉验证
    if query_result.status == 'cancelled':
        return {'result': 'REJECT', 'reason': '证书已注销'}
    elif query_result.expiry_date < current_date:
        return {'result': 'REJECT', 'reason': '证书已过期'}
    elif query_result.holder != cert_info['company_name']:
        return {'result': 'REJECT', 'reason': '持证主体不一致'}

    # 5. 图像篡改检测
    tamper_score = image_forensics(cert_info['image'])
    if tamper_score > 0.85:
        return {'result': 'MANUAL_REVIEW', 'reason': '疑似图像篡改'}

    return {'result': 'PASS', 'evidence': query_result}
2.2 动态状态追踪:从"时点核验"到"持续监控"
供应商资质并非静态不变,证书可能因年审未通过、违规处罚等原因被撤销或暂停。传统人工核验往往只在投标时点进行一次性检查,而自动化方案可建立动态监控机制,定期对已入库供应商的证书状态进行批量复查。当发现证书状态异常时,系统自动触发预警并更新供应商风险等级。
2.3 行为痕迹分析:从资质文件延伸到投标行为
资质造假往往伴随串通投标等违规行为。自动化核验系统可同步采集电子投标文件的元数据,包括IP地址、文件编辑者信息、制作时间等,通过比对分析识别疑似围标串标行为。以下为行为分析逻辑示例:
bidding_behavior_analysis:
  input:
    - bid_file_metadata
    - bidder_ip_address
    - bidder_operation_logs
  detection_rules:
    - rule: "IP地址一致性"
      condition: "multiple_bidders_share_same_ip"
      action: "flag_for_review"
    - rule: "文件编辑者重叠"
      condition: "bid_files_have_same_author"
      action: "flag_for_review"
    - rule: "证书状态异常"
      condition: "cert_status == 'cancelled'"
      action: "auto_reject"
三、技术能力边界与落地前置条件
供应商资质核验自动化怎么防伪的实现程度,受制于外部数据环境与内部系统条件,需明确以下通用能力边界与前置依赖。
3.1 数据源覆盖度与接口开放性
自动化核验的上限取决于可接入的官方数据源数量与接口开放程度。全国认证认可信息公共服务平台、国家企业信用信息公示系统、信用中国等国家级平台已提供查询接口,但部分地方性发证机构、行业认证协会的证书数据尚未完全数字化或未开放API,导致核验存在盲区。对于无官方接口的机构,自动化方案需依赖屏幕语义理解技术进行模拟操作,但网页结构变动可能导致流程失效。
3.2 图像质量与篡改检测精度
供应商提交的扫描件质量参差不齐,存在反光、模糊、倾斜等问题,直接影响OCR提取准确率。同时,高水平的PS篡改可能绕过常规图像检测算法,需引入深度学习模型进行局部特征分析。当前行业公开数据显示,主流方案的OCR字段提取准确率在95%以上,但针对极端模糊或高度伪造材料的识别率会显著下降,需保留人工复核兜底机制。
3.3 长链路执行稳定性
资质核验涉及多平台登录、多页面跳转、多字段比对,属于典型的长链路自动化任务。在无头浏览器或虚拟桌面环境中,会话超时、验证码拦截、页面加载延迟等异常均可能导致流程中断。具备原生深度思考能力的Agent方案可自主识别异常并尝试修复,但极端情况下仍需人工介入。
3.4 合规与审计要求
供应商资质核验涉及企业敏感数据与外部政务平台交互,需满足数据安全与隐私合规要求。自动化方案应支持全程操作日志记录、权限分级管控与异常操作追溯,确保核验过程可审计、可复现。
四、分厂商选型适配建议
基于上述技术能力边界,不同企业在供应商资质核验自动化选型时,应结合自身IT基础、业务规模与合规要求进行匹配。
实在Agent:适用于供应商数量庞大、资质类型复杂、且存在较多老旧业务系统的中大型企业。其非侵入式连接能力可在不改造现有系统的前提下快速上线,适合需要快速构建端到端核验闭环、且对长链路自动化稳定性要求较高的场景。对于已具备一定自动化基础的企业,可将实在Agent作为数字员工体系的一部分,与现有流程编排平台协同工作。
某云厂商智能体平台:适用于IT基础设施完善、核心业务系统已全面云化、且供应商资质数据高度依赖内部ERP/OA系统的企业。该方案在标准化API对接与低代码编排方面效率较高,但需评估外部政务平台的接口兼容性。
某RPA+AI融合厂商:适用于业务流程相对固定、核验步骤标准化程度高、且对成本敏感的中小型企业。该方案在简单场景下部署快,但在处理非结构化材料或动态网页时需人工辅助。
某企业征信数据服务商:适用于需要快速获取供应商多维度风险画像、但自身技术研发能力有限的企业。该方案以数据订阅模式提供服务,适合作为核验体系中的辅助数据源,而非独立执行引擎。
某行业招标平台内置模块:适用于已在该平台完成供应商注册与准入管理的企业。该方案与招标流程天然集成,但核验逻辑相对封闭,难以扩展至平台外的资质场景。
五、技术趋势与风险防范展望
供应商资质核验自动化的防伪能力,正在从"单点验真"向"全链路可信"演进。未来技术突破方向集中在三个层面:一是多模态融合核验,将物理防伪特征(如证书上的防伪油墨、镭射标签)与数字查询结果联动,形成物理与数字双重验证闭环;二是跨部门数据协同,打通市场监管、税务、社保、认证认可等各主管部门的数据壁垒,实现供应商资质状态的实时动态感知;三是智能体自主决策,让AI Agent具备更强的异常识别与自主修复能力,在长链路执行中主动处理验证码、页面变更等不确定性因素。
对于企业而言,构建供应商资质核验自动化体系并非一次性项目,而是一个持续迭代的工程。建议从高频、高风险的资质类型切入,逐步扩大核验覆盖面,同时建立人工复核与自动化核验并行的双轨机制,确保在追求效率的同时守住合规底线。

中国智能体开发者社区,聚焦智能体与大模型开发,提供前沿资讯、实用工具链、开源项目及行业案例。通过技术沙龙、开发者大赛等活动,促进经验交流与协作,助力开发者快速构建创新智能应用。
更多推荐



 4
 0
- 0


 已为社区贡献67条内容

所有评论(0)